Cybersecurity ist aktueller denn je – und der Informationsbedarf entsprechend groß. Um fundiertes Wissen zum CRA und dessen Auswirkungen auf Produkte und Prozesse – auch im Hinblick auf die bevorstehende Maschinenverordnung – zu vermitteln und die zahlreichen Fragen hierzu zu beantworten, führte Bihl+Wiedemann eine Reihe praxisnaher Workshops mit externer Unterstützung durch. Dabei zeigten Experten aus dem Unternehmen an konkreten Beispielen auf, wie die neuen Vorgaben in der Praxis umgesetzt werden können.
Cybersecurity-Risiken systematisch erkennen und praxisnah bewerten können – darum ging es bei den Workshops von Bihl+Wiedemann.
(Bild: Bihl+Wiedemann)
Wie beeinflusst der Cyber Resilience Act Maschinen, Anlagen und Entwicklungsprozesse? Was verlangt er von Herstellern und wie können diese Compliance sicherstellen? Wie funktioniert konkret die strukturierte Erkennung und Bewertung von Cyberrisiken mit Threat Modeling „light“? Wie kann eine sinnvolle Einordnung und Anwendung von Security-Maßnahmen für Anlagen und Maschinen aussehen? Diese und weitere Themen rund um den CRA wurden 2026 in bundesweiten Ein-Tages-Workshops von Bihl+Wiedemann aufgegriffen, praxisnah beantwortet und konkret an Geräten des Mannheimer Unternehmens angewendet. Teilgenommen haben über 150 Personen aus verschiedenen Branchen – ein wie erwartet hoher Zuspruch, der die Bedeutung des Themas unterstreicht.
Der CRA wird ab dem 11. Dezember 2027 verpflichtend anzuwenden sein. Er gilt für alle Produkte, die digitale Elemente enthalten oder die Verarbeitung und Kommunikation von Daten ermöglichen – Merkmale, wie sie auf das Produktportfolio von Bihl+Wiedemann zutreffen. Ziel der Workshops war es daher, die Brücke zu schlagen von abstrakten Vorgaben des CRA zur sicheren Umsetzung und Anwendung in der Praxis.
Im ersten Teil der Veranstaltung kam zunächst ein Experte des OT-Cybersecurity-Beratungsunternehmens TG Alpha aus Deggendorf zu Wort. Er gab einen regulatorischen Überblick über grundsätzlich relevante Richtlinien, Verordnungen und Gesetze und vertiefte die Inhalte des CRA. Verdeutlicht wurden zudem die Zusammenhänge zur EU-Maschinenverordnung, die ihrerseits bereits ab dem 20. Januar 2027 die Grundlage für CE-Zertifizierungen bilden wird, sowie die Wichtigkeit industrieller Cybersicherheit anhand konkreter Beispiele und Zahlen. So sind Unternehmen in Deutschland allein im Jahr 2025 im Zusammenhang mit Diebstahl, Industriespionage und Sabotage Schäden in Höhe von knapp 290 Mrd. Euro entstanden – oftmals ermöglicht durch digital unsichere Produkte und fehlende Prozesse.
Praxisnahe Bedrohungsmodellierung am Beispiel eines ASi Gateways
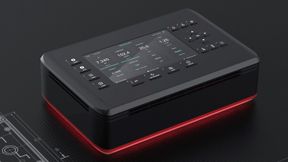
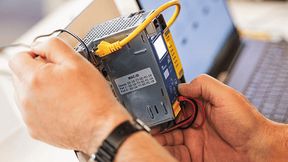
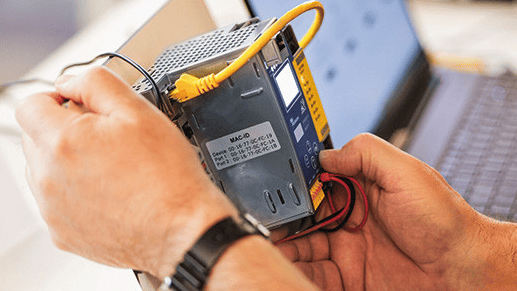
Im Anschluss daran folgte der Praxisteil zum Thema Industrial Security von Bihl+Wiedemann. Die Experten des Unternehmens zeigten den Teilnehmern auf, wie sie Cybersecurity-Risiken systematisch erkennen und praxisnah bewerten können. Konkret geschah dies anhand eines ASi Gateways von Bihl+Wiedemann mit Webserver, OPC UA, Diagnoseschnittstelle, Display und Chipkarte – integriert in die Feldbuskommunikation zur SPS sowie zur Feldebene mit ASi und IO-Link Teilnehmern.
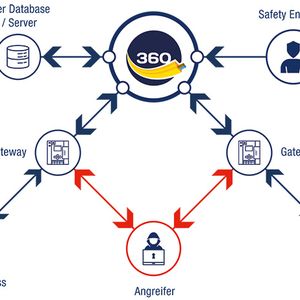
Ausgehend von einem Anwendungsszenario ohne besondere zugangs- oder datentechnische Sicherheitsmaßnahmen wurde mithilfe der Threat-Modeling-Methode STRIDE (Spoofing of user identity, Tampering, Repudiation, Information disclosure, Denial of service, Elevation of privilege) ein Bedrohungsmodell erstellt, das vielfältige Möglichkeiten für Cyberattacken von innen und außen aufzeigte. Analysiert wurden die Feldbus-, die Diagnose- und die ASi Schnittstelle, das Display als HMI, die Chipkarte, die Safe Link Kommunikation über das Diagnoseinterface sowie ein angeschlossenes ASi-5 Modul mit integriertem IO-Link Master.
Bildergalerie
Die Teilnehmer hatten die Aufgabe, unterteilt in einzelne Gruppen mit eigenem Systemzugang, ihre jeweilige Schnittstelle hinsichtlich ihrer unbefugten Erreichbarkeit zu analysieren, zwei bis drei konkrete Risiken zu identifizieren und diese den passenden STRIDE-Bedrohungskategorien (Identitätsfälschung, Manipulation, Abstreitbarkeit von Aktionen, Offenlegung von Daten, Störung der Verfügbarkeit, Rechteausweitung) zuzuordnen. In einem nächsten Schritt wurden die Risiken von den Teilnehmern mithilfe eines Risk-Scoring-Modells bewertet. Kriterien waren der mögliche Umfang eines potenziellen Schadens, die Einfachheit der Risikoausnutzung sowie die Erkennbarkeit eines Angriffs – jeweils in der Einstufung gering, mittel oder hoch. Im Ergebnis ergaben sich drei entsprechende Risikoklassen, die keinen, einen zeitnahen oder einen sofortigen Handlungsbedarf anzeigten.
Benutzerverwaltung der ASi Gateways überzeugt als effiziente Bedrohungsabwehr
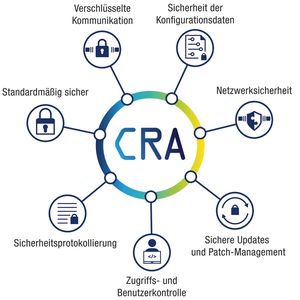
Ausgehend von der Liste der identifizierten Bedrohungen haben die Experten von Bihl+Wiedemann im Anschluss praxisnah erläutert, wie möglichen Security-Gefahren durch die sichere Konfiguration des ASi Gateways begegnet werden kann. Hierzu haben die Teilnehmer unter Anleitung auf dem Gerät eine Benutzerverwaltung eingerichtet, die zugleich Authentifizierung, Autorisierung und verschlüsselte Kommunikation aktiviert und so vor unbefugtem Zugriff, Manipulation und Mitlesen schützt.
Der Erfolg dieser Risikominderungsmaßnahme wurde für die Teilnehmer sofort live erlebbar, denn mit der Einrichtung der sicheren Konfiguration – insbesondere durch Rechtevergaben, Authentifizierung und Autorisierung – haben sich in der Neubewertung die zuvor ermittelten Risikoscores bei fast allen STRIDE-Bedrohungskategorien erheblich verringert. Selbst die in der Erstbewertung größte Bedrohung „Denial of Service“ hat sich dank der Benutzerverwaltung in die unkritische Risikoklasse ohne weiteren Handlungsbedarf verbessert. Zusätzlich wurden den Teilnehmern weitere Schutzmaßnahmen vorgestellt, die Bihl+Wiedemann für die jeweiligen Schnittstellen der Produkte vorgesehen und entsprechend dokumentiert hat und die jeweils im konkreten Kontext einer Maschine zu sehen sind.
Der CRA im Zusammenhang mit der EU-Maschinenverordnung
Der CRA wird ab dem 11. Dezember 2027 in vollem Umfang in allen Mitgliedstaaten der Europäischen Union gelten – für die Maschinenverordnung (EU) 2023/1230 (EU-MVO) wird dies bereits ab dem 20. Januar 2027 der Fall sein. Da sich beide Regelwerke mit Cybersecurity beschäftigen, sind die Experten von Bihl+Wiedemann bei den Workshops auch auf diese Thematik eingegangen. Sowohl beim CRA als auch in der MVO bildet die Risikoanalyse die Grundlage für Schutzmaßnahmen und Konformitätsbewertungen. Während im CRA Cybersecurity im Sinne des „Security by Design“ als eigenständige Produkteigenschaft betrachtet wird, regelt die MVO – und mit ihr die prEN 50742 als aktuelle Prüfgrundlage – Cybersecurity primär aus Sicht der funktionalen Sicherheit einer Maschine. Der CRA ist demgegenüber deutlich breiter angelegt, denn mangelnde Cybersicherheit von Produkten mit digitalen Elementen kann auch Auswirkungen außerhalb der funktionalen Sicherheit einer Maschine haben.
Bihl+Wiedemann betrachtet Cybersecurity daher proaktiv in seinen Produkten und setzt zahlreiche Maßnahmen entsprechend den Anforderungen des CRA bereits um. Wer also solche CRA-konformen Produkte kauft und in seinen Maschinen einsetzt, ist erfahrungsgemäß bei der Prüfung der Cybersecurity-Anforderungen aus der Maschinenverordnung auf der sicheren Seite. Bei der Umsetzung unterstützen die Handbücher der betreffenden Produkte: Der Maschinenbauer definiert die Schnittstellen, die er nutzt, und kann im Kontext der Maschine die dort genannten Maßnahmen umsetzen, etwa die Benutzerverwaltung oder die Montage von Gateways in abschließbaren Schaltschränken.
ASi Technologie und Schutzmaßnahmen ermöglichen Maximum an Cybersecurity
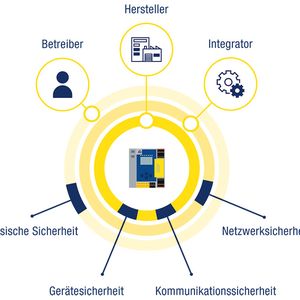
Was die Teilnehmer der CRA-Workshops ebenfalls mitgenommen haben, ist das Wissen, dass ASi technologiebedingt durch die physische Entkopplung zwischen TCP/IP und der Feldebene im Gateway sowie durch besondere Datenübertragungsmethoden netzwerkbasierte Angriffsvektoren auf ein Minimum reduziert. Dies wurde auch durch die STRIDE-Analyse bestätigt, bei der sich beispielsweise für die Bedrohungskategorie „Information Disclosure“ – also die Gefahr der Offenlegung vertraulicher Daten – für das ASi Gateway nur geringe Risikoscores ohne akuten Handlungsbedarf ergeben haben. ASi bietet also nur minimale Angriffsflächen – und ist gleichzeitig weitaus abhörsicherer als Ethernet-Protokolle, bei denen die Datenübertragung grundsätzlich durch handelsübliche Komponenten mitgelesen werden kann.
Die vorgestellten Schutzmaßnahmen erhöhen damit nochmals die Sicherheit der ohnehin abhörgeschützten ASi Technologie – für ein Maximum an Cybersecurity in der industriellen Kommunikation. Und sollten dennoch Schwachstellen erkannt werden, stellt Bihl+Wiedemann auf der eigenen Website eine zentrale Anlaufstelle für deren Meldung bereit und veröffentlicht dort auch entsprechende Informationen dazu.
CRA-Workshops von Bihl+Wiedemann – ein voller Erfolg
Frau Pfeiffer, Bihl+Wiedemann veranstaltet jedes Jahr themenbezogene Workshops. Das diesjährige Thema „Cyber Resilience Act“ – kurz CRA – lässt eine hohe Resonanz vermuten, oder? Anne Pfeiffer: Das ist richtig. Und die Nachfrage hat unsere ohnehin hohen Erwartungen nochmals übertroffen. Zahlreiche Teilnehmer haben sich zeitnah angemeldet, so dass viele Termine frühzeitig ausgebucht waren und wir zusätzliche Kapazitäten und Plätze schaffen mussten, um Wartelisten zu vermeiden. Das zeigt, wie hoch der Informationsbedarf rund um das Thema CRA war und auch immer noch ist.
Wie viele Personen aus welchen Branchen haben an den Workshops teilgenommen? Anne Pfeiffer: Insgesamt durften wir uns über etwa 150 Teilnehmer freuen, die aus ganz unterschiedlichen Bereichen kamen. Das Spektrum reichte von Maschinenherstellern gerade auch aus dem Sondermaschinenbau über Anlagenbetreiber bis hin zu Systemintegratoren. Besonders spannend war der rege Austausch zwischen den Branchen, da alle vor ähnlichen Herausforderungen stehen.
Was waren die zentralen Inhalte der Workshops? Anne Pfeiffer: Im Mittelpunkt stand zum einen die Darstellung der wesentlichen Inhalte des CRA sowie der Überblick über weitere grundsätzlich relevante Richtlinien, Verordnungen und Gesetze. Auch die Zusammenhänge zwischen CRA und EU-Maschinenverordnung waren ein Thema im ersten Teil, für den wir einen externen Experten engagiert hatten. Im zweiten Teil, unserem Part, ging es darum, wie sich Cybersecurity-Risiken systematisch erkennen, bewerten und eliminieren lassen. Wir haben das Thema sehr praxisnah umgesetzt. Die Teilnehmer konnten anhand eines ASi Gateways von Bihl+Wiedemann in Gruppenarbeit verschiedene Cyberrisiken identifizieren, in Bedrohungskategorien einordnen und mithilfe eines Risk-Scoring-Modells bewerten. Unterstützt durch Experten von Bihl+Wiedemann haben sie dann herausgearbeitet, wie möglichen Security-Gefahren begegnet werden kann, beispielsweise durch die sichere Konfiguration des ASi Gateways per Benutzerverwaltung oder durch Schutzmaßnahmen, die auf den konkreten Kontext einer Maschine bezogen sind – also z. B. durch die Montage von Komponenten im abschließbaren Schaltschrank oder durch eine verborgene Verlegung der Verkabelung.
Welche Mehrwerte haben die Teilnehmer besonders wahrgenommen? Anne Pfeiffer: Der Mehrwert lag für die meisten darin, dass Theorie und Praxis miteinander verzahnt wurden. Der regulatorische Teil sollte fundiertes Wissen vermitteln und Orientierung geben – die konkrete Umsetzung an einem ASi Gateway mit praxisnahen Hilfestellungen und Handlungsempfehlungen Sicherheit im Umgang mit dem CRA schaffen. Es sollte die Brücke geschlagen werden von den abstrakten Vorgaben des CRA zur sicheren Umsetzung und Anwendung in der Praxis. Glaubt man den Teilnehmern, ist dies in den Workshops wohl auch richtig gut gelungen.
Demnach war das Feedback der Teilnehmer wohl positiv, oder? Anne Pfeiffer: Ja, die positiven Rückmeldungen vor Ort wie auch im Nachgang der Veranstaltungen haben uns sehr gefreut und bestätigt. Viele Teilnehmer haben sich für die verständliche Aufbereitung und den hohen Praxisbezug bedankt. Besonders geschätzt wurde, dass sie konkrete Ansätze mitnehmen konnten, die sie direkt im eigenen Unternehmen anwenden können. Ebenfalls positives Feedback haben wir für den bundesweiten Rahmen der Veranstaltungen erhalten und für die Auswahl der verschiedenen attraktiven Locations wie den Heide Park in Soltau, das Max-Morlock-Stadion in Nürnberg oder die Motorworld in Köln.
Und Ihr persönliches Fazit aus Sicht von Bihl+Wiedemann? Anne Pfeiffer: Beeindruckt hat meine Kollegen und mich die hohe Interaktivität zwischen Teilnehmern und Vortragenden sowie der Teilnehmer untereinander. Es gab viele Fragen und intensive Diskussionen – das zeigt, wie relevant und gleichzeitig komplex das Thema ist. Genau dieser Austausch macht unsere Workshops so wertvoll.
Eine letzte Frage: Wird es weitere CRA-Workshops in 2027 geben? Anne Pfeiffer: Aufgrund der hohen Nachfrage planen wir definitiv weitere Formate. Das Thema wird uns auch in Zukunft begleiten – und wir möchten unsere Kunden weiterhin bestmöglich unterstützen. Ich denke, dass wir die Termine der Veranstaltungen spätestens im Januar 2027 auf unserer Website und per Newsletter ankündigen können.
Anne Pfeiffer, Marketing Specialist bei Bihl+Wiedemann
(Bild: Bihl+Wiedemann)
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel Communications Group GmbH & Co. KG, Max-Planckstr. 7-9, 97082 Würzburg einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.